Hvad betyder GDPR for din hjemmeside og valg af webhotel?
Europæisk lovgivning stiller strenge krav til, hvordan alle virksomheder og foreninger håndterer personoplysninger på internettet. Når du driver et websted, behandler din server automatisk besøgendes IP-adresser, kontaktformuleringer, cookies og eventuelle brugerprofiler. Webhotellet fungerer i den forbindelse som din databehandler, hvilket gør valget af hostingplatform til en juridisk kernebeslutning.
Datatilsynet vurderer løbende danske og europæiske hjemmesider for brud på persondatasikkerheden. Overtrædelser af Europa-Parlamentets og Rådets forordning (EU) 2016/679 kan medføre administrative bøder på op til 20 millioner euro eller 4 % af en virksomheds globale årsomsætning. Det kræver præcis kontrol over, hvor og hvordan dine data opbevares.
For at forstå de juridiske rammer omkring opbevaring af persondata, bør enhver dataansvarlig sætte sig ind i Grundlæggende om GDPR – Datatilsynet. Et forkert valg af hostingudbyder fritager nemlig ikke dig som webstedsejer for det juridiske ansvar.
Vigtige krav til et GDPR-venligt webhotel: Serverplacering og databehandleraftale
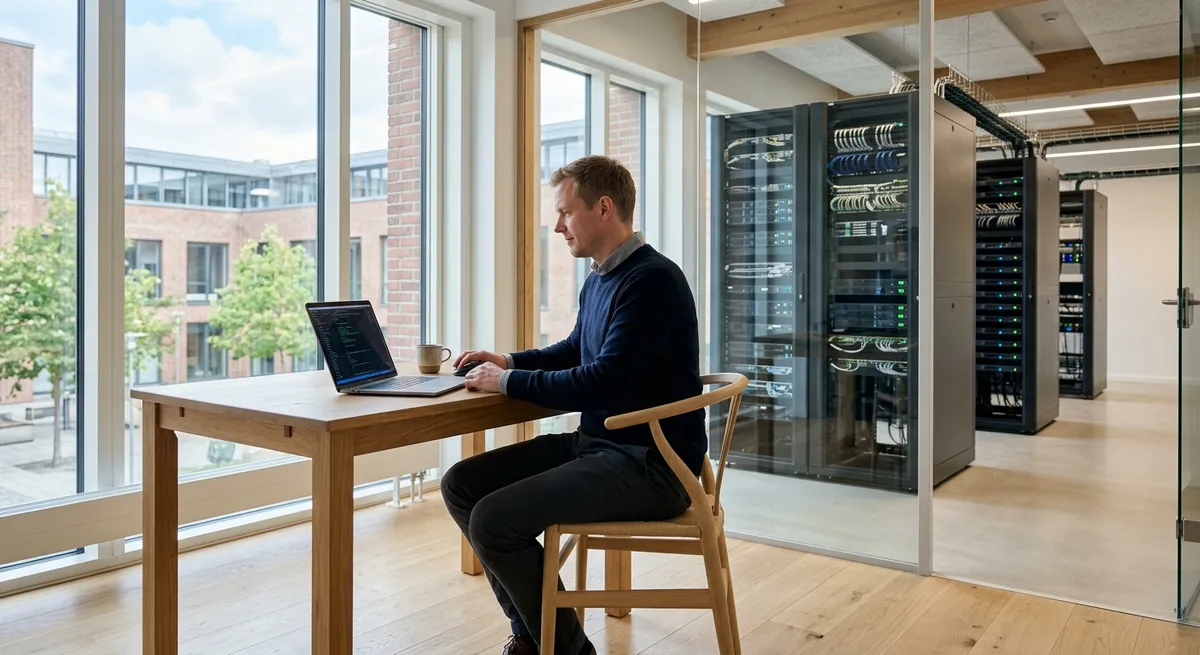
Placeringen af det fysiske datacenter er det første afgørende parameter for at opfylde persondataforordningen. Når data placeres inden for EU/EØS, er de automatisk dækket af det europæiske beskyttelsesniveau. Placeres serveren i et tredjeland som USA, udløses yderligere krav om overførselsgrundlag og supplerende sikkerhedsforanstaltninger under Schrems II-rammeværket.
En juridisk bindende databehandleraftale (DPA) efter GDPR artikel 28 er et absolut lovkrav. Aftalen skal præcist fastlægge instruksstrukturen, fortrolighedsforpligtelser og udbyderens tekniske foranstaltninger til sikring af personoplysninger. Uden en underskrevet databehandleraftale er det ulovligt at lade et webhotel opbevare dine brugeres oplysninger.
Den generelle udvikling i Internettets tilgængelighed i EU har gjort det nemmere for europæiske udbydere at tilbyde højhastigheds-infrastruktur tæt på brugerne. Dette giver både bedre juridisk overholdelse og hurtigere responstider for lokale besøgende.
Sikkerhedsfunktioner du skal kigge efter hos en hostingudbyder
GDPR artikel 32 kræver, at dataansvarlige og databehandlere gennemfører passende tekniske og organisatoriske foranstaltninger. Et GDPR-klart webhotel skal levere automatiske og opdaterede SSL/TLS-certifikater som en standardfunktion. Kryptering under transmission sikrer, at følsomme oplysninger ikke kan opsnappes af tredjeparter undervejs.
Sikkerhedskopiering af data er en anden obligatorisk brik i et stabilt setup. Webhotellet skal tilbyde daglig, automatiseret backup, som opbevares krypteret på en fysisk adskilt lokation inden for EU. Udbyderens evne til hurtigt at genoprette tilgængeligheden af personoplysninger efter en hændelse vurderes højt af tilsynsmyndighederne.
Brugere kan opnå markante driftsfordele og optimere deres tekniske opsætning ved at følge disse tips til en hurtigere internetforbindelse. Høj ydeevne og avanceret serverarkitektur går ofte hånd i hånd med moderne sikkerhedsstandarder som DDoS-beskyttelse og isolerede filsystemer.
Sådan sammenligner du udbydere og finder det rette webhotel
Ved valg af hostingplatform bør du analysere udbyderens gennemsigtighed omkring infrastruktur og revisionsrapporter. Seriøse udbydere fremviser ISAE 3000- eller ISAE 3402-erklæringer, som dokumenterer uafhængige revisorers kontrol af deres sikkerhedsmiljø. Dette giver en uafhængig garanti for, at de organisatoriske processer rent faktisk overholdes.
Markedet for europæisk hosting er præget af stærk konkurrence og varierende serviceniveauer. Hvis du ønsker direkte kontrol over databehandlingen og adgang til dansk kundesupport, kan det betale sig at undersøge etablerede danske webhoteller, der har datacentre fysisk placeret inden for rigets grænser.
| Kriterie | GDPR-kompatibel udbyder | Ikke-kompatibel udbyder |
|---|---|---|
| Serverplacering | Fysisk placeret i EU/EØS | Tredjelande uden for EU uden godkendt overførselsgrundlag |
| Databehandleraftale (DPA) | Inkluderet og klar til digital underskrift | Tilbydes ikke eller opfylder ikke artikel 28 |
| Datakryptering | Krav om HTTPS / SSL og krypteret backup | Ingen standardkryptering af data under opbevaring |
| Revisionserklæringer | Årlige ISAE 3000 / ISAE 3402 rapporter | Ingen ekstern uvildig kontrol af sikkerheden |
Tjekliste: Er dit nuværende webhotel klar til persondataforordningen?
For at verificere om din eksisterende hostingløsning opfylder lovgivningens minimumskrav, kan du følge denne systematiske tjekliste. Mange webstedsejere opdager først mangler i deres setup, når der opstår et sikkerhedsbrud eller ved et uanmeldt tilsyn.
Tjek følgende elementer igennem i dag:
- Har I indgået en skriftlig, gyldig databehandleraftale med udbyderens juridiske enhed?
- Ligger alle primære servere og backuplokationer inden for EU/EØS?
- Anvendes der automatiske, krypteredet sikkerhedskopier med definerede opbevaringsperioder?
- Er alle administrative adgange til webhotellets kontrolpanel beskyttet af to-faktor-godkendelse (2FA)?
- Har udbyderen klare procedurer for at underrette dig om brud på persondatasikkerheden inden for 24-48 timer?
Svarer du nej til et af disse punkter, bør du straks kontakte din leverandør eller overveje en flytning. Vejledninger og regler vedrørende tilsyn og krav findes direkte hos myndighederne på Datatilsynet.
Ofte stillede spørgsmål
Er det ulovligt at bruge et amerikansk ejet webhotel?
Det er ikke automatisk ulovligt, men det kræver, at udbyderen er tilsluttet EU-U.S. Data Privacy Framework, eller at der foreligger EU’s standardkontraktbestemmelser (SCCs) suppleret med en risikovurdering (TIA). Mange virksomheder vælger rene EU-baserede udbydere for helt at undgå den komplekse juridiske vurdering.
Hvad koster det at få en databehandleraftale med sin hostingudbyder?
Gængse professionelle hostingudbydere stiller en standard databehandleraftale gratis til rådighed som en del af abonnementet. Aftalen kan normalt accepteres digitalt inde i udbyderens kundepanel eller downloades i en skabelonformular.
Er et automatisk SSL-certifikat et lovkrav under GDPR?
Ja, i praksis anses kryptering af datatransmission (HTTPS via SSL/TLS) som en obligatorisk teknisk foranstaltning under GDPR artikel 32 for alle hjemmesider, der indsamler eller behandler personaliserede data via kontaktformularer, logins eller cookies.
Hvem har ansvaret, hvis webhotellet rammes af et datalæk?
Som ejer af hjemmesiden er du den “dataansvarlige” og bærer det primære juridiske ansvar overfor de berørte personer og Datatilsynet. Webhotellet har som “databehandler” pligt til straks at underrette dig om bruddet og hjælpe med at genoprette sikkerheden i henhold til databehandleraftalen.